Οι υποχρεώσεις αναφοράς περιστατικών κυβερνοασφάλειας στην Ολλανδία διέπονται από τον Νόμο περί Κυβερνοασφάλειας ( Cyberbeveiligingswet , Cbw), ο οποίος τέθηκε σε ισχύ στις 15 Αυγούστου 2026 και αντικατέστησε τον Νόμο για την Ασφάλεια Δικτύων και Συστημάτων Πληροφοριών ( Wet beveiliging netwerk-en informatiesystemen , Wbni). Οι οργανισμοί που καλύπτονται από τον Νόμο πρέπει να αναφέρουν ένα σημαντικό περιστατικό εντός 24 ωρών από την ανίχνευση, να το ακολουθήσουν με μια πληρέστερη κοινοποίηση εντός 72 ωρών και να υποβάλουν μια τελική αναφορά εντός ενός μήνα. Οι αναφορές διαβιβάζονται μέσω της πύλης του Εθνικού Κέντρου Κυβερνοασφάλειας (NCSC), το οποίο τις διαβιβάζει στο αρμόδιο CSIRT και στον αρμόδιο επόπτη.
Ο Cbw εφαρμόζει την Οδηγία NIS2 και συνάδει με τον Νόμο περί Ανθεκτικότητας Κρίσιμων Οντοτήτων ( Wet weerbaarheid kritike entiteiten , Wwke), ο οποίος εφαρμόζει την Οδηγία CER και επιβάλλει υποχρεώσεις φυσικής ανθεκτικότητας και αναφοράς στους περίπου πεντακόσιους οργανισμούς που έχουν χαρακτηριστεί ως κρίσιμες οντότητες. Ο ευρύτερος οδηγός μας για τον NIS2 και τον Ολλανδικό Νόμο περί Κυβερνοασφάλειας καλύπτει πλήρως το καθήκον επιμέλειας. Αυτό το άρθρο ορίζει ποιος εμπίπτει στο καθεστώς αναφοράς, πότε ένα περιστατικό υπερβαίνει το όριο, ποιες αναφορές πρέπει να υποβληθούν, πότε, ποια αρχή τις λαμβάνει και πώς το καθήκον αλληλεπιδρά με τις υποχρεώσεις κοινοποίησης που ενδέχεται να έχετε ήδη βάσει του GDPR ή του DORA.
Ποιους οργανισμούς καλύπτει η υποχρέωση υποβολής εκθέσεων
Ο νόμος Cbw ισχύει για ουσιώδεις και σημαντικές οντότητες σε δεκαοκτώ τομείς. Οι ουσιώδεις οντότητες περιλαμβάνουν την ενέργεια, τις μεταφορές, τις τράπεζες, τις υποδομές της χρηματοπιστωτικής αγοράς, την υγεία, το πόσιμο νερό, τα λύματα, τις ψηφιακές υποδομές, τη διαχείριση υπηρεσιών ΤΠΕ, τη δημόσια διοίκηση και το διάστημα. Οι σημαντικοί οντότητες καλύπτουν τις ταχυδρομικές υπηρεσίες και τις υπηρεσίες ταχυμεταφορών, τη διαχείριση αποβλήτων, την κατασκευή χημικών προϊόντων και τροφίμων, την κατασκευή ιατρικών συσκευών, υπολογιστών και οχημάτων, ψηφιακούς παρόχους όπως διαδικτυακές αγορές, μηχανές αναζήτησης και πλατφόρμες κοινωνικής δικτύωσης, και ερευνητικούς οργανισμούς.

Το μέγεθος συνήθως καθορίζει την ταξινόμηση εντός ενός τομέα. Οι μεγάλοι οργανισμοί σε έναν βασικό τομέα είναι βασικές οντότητες, οι μεσαίου μεγέθους οργανισμοί είναι σημαντικές οντότητες και οι οργανισμοί κάτω από το όριο μεσαίου μεγέθους συνήθως δεν εμπίπτουν στον Νόμο. Αυτός ο κανόνας μεγέθους έχει εξαιρέσεις: οι πάροχοι υπηρεσιών DNS, τα μητρώα τομέα ανωτάτου επιπέδου, οι πάροχοι υπηρεσιών εμπιστοσύνης, οι πάροχοι δημόσιων δικτύων και υπηρεσιών ηλεκτρονικών επικοινωνιών και τμήματα της δημόσιας διοίκησης εμπίπτουν στον Νόμο ανεξάρτητα από το μέγεθος, όπως και οι οργανισμοί που είναι ο μοναδικός πάροχος μιας υπηρεσίας κρίσιμης για την κοινωνία ή της οποίας η διαταραχή θα είχε σημαντικό αντίκτυπο. Το αν είστε βασική ή σημαντική οντότητα δεν αλλάζει τις προθεσμίες υποβολής εκθέσεων. αλλάζει την ένταση της εποπτείας και το ανώτατο όριο του προστίμου.
Η εγγραφή προηγείται της αναφοράς
Ένας οργανισμός που εμπίπτει στο Cbw πρέπει να εγγραφεί στο εθνικό μητρώο οντοτήτων που τηρείται από το NCSC, αναφέροντας μεταξύ άλλων τον τομέα του, τα στοιχεία επικοινωνίας του για περιστατικά και τα ονόματα τομέα στο διαδίκτυο για τα οποία είναι υπεύθυνος. Η εγγραφή δεν είναι μια τυπική διαδικασία που μπορεί να περιμένει το πρώτο περιστατικό: το μητρώο είναι ο τρόπος με τον οποίο η CSIRT και ο επόπτης γνωρίζουν ποιοι είστε και η αναφορά μέσω της πύλης προϋποθέτει ότι είστε σε αυτό. Οι αλλαγές στα καταχωρημένα στοιχεία πρέπει να διαβιβάζονται.
Παράλληλα με την καταχώριση, ο Νόμος επιβάλλει καθήκον επιμέλειας. Οι οντότητες πρέπει να λαμβάνουν κατάλληλα και αναλογικά τεχνικά, επιχειρησιακά και οργανωτικά μέτρα κατά των κινδύνων για το δίκτυο και τα συστήματα πληροφοριών τους, τα οποία αναλύονται περαιτέρω στο Διάταγμα για την Κυβερνοασφάλεια ( Cyberbeveiligingsbesluit ) και σε υπουργικούς κανόνες. Ο Νόμος θέτει επίσης την ευθύνη στην κορυφή: το διοικητικό όργανο εγκρίνει τα μέτρα διαχείρισης κινδύνου, είναι υπόλογο για τη συμμόρφωση και πρέπει να παρακολουθεί εκπαίδευση σχετικά με τους κινδύνους στον κυβερνοχώρο. Αυτή η λογοδοσία είναι μία από τις πρακτικές διαφορές με τον παλιό Wbni και είναι ένα ζήτημα διακυβέρνησης και όχι ένα ζήτημα πληροφορικής. Συνδυάζεται με την πλευρά του ποινικού δικαίου της κυβερνοασφάλειας, για την οποία το σημείωμά μας σχετικά με τον Νόμο περί Κυβερνοεγκλήματος III αποτελεί το σημείο εκκίνησης. Η επισκόπησή μας για τα πλαίσια συμμόρφωσης με τα οποία πρέπει να λαμβάνει υπόψη μια ολλανδική επιχείρηση το θέτει στο σωστό πλαίσιο.
Πότε ένα περιστατικό καθίσταται ανακοινώσιμο
Το έναυσμα είναι ένα σημαντικό συμβάν, όχι οποιοδήποτε συμβάν. Ένα συμβάν είναι σημαντικό όταν προκαλεί ή είναι ικανό να προκαλέσει σοβαρή λειτουργική διαταραχή των υπηρεσιών ή οικονομική ζημία για την εμπλεκόμενη οντότητα ή όταν έχει επηρεάσει ή είναι ικανό να επηρεάσει άλλα φυσικά ή νομικά πρόσωπα προκαλώντας σημαντική υλική ή μη υλική ζημία. Ο χρόνος ξεκινά με την ανίχνευση και όχι με την ολοκλήρωση της έρευνας, επομένως η πρώτη απόφαση πρέπει να ληφθεί με βάση ελλιπείς πληροφορίες.

Επειδή το νομοθετικό κριτήριο είναι ανοιχτό, τα όρια και οι οδηγίες ανά τομέα το συμπληρώνουν. Κατά την αξιολόγηση της σημασίας, τα ερωτήματα που έχουν σημασία είναι το χρονικό διάστημα που η υπηρεσία δεν ήταν διαθέσιμη και σε πόσους παραλήπτες, το εάν έχει γίνει πρόσβαση ή έχει τροποποιηθεί χωρίς άδεια στα δεδομένα και σε ποιες κατηγορίες, το εάν οι επιπτώσεις φτάνουν σε άλλα κράτη μέλη, το εάν το περιστατικό διαταράσσει τις υπηρεσίες που παρέχετε σε άλλες βασικές ή σημαντικές οντότητες και το χρονικό διάστημα που αναμένεται να διαρκέσει η αποκατάσταση. Τα αλυσιδωτά φαινόμενα μετρούν από μόνα τους: ένας πάροχος cloud του οποίου η παραβίαση διαταράσσει ένα νοσοκομείο αναφέρει με βάση αυτήν τη διαταραχή, όχι μόνο με βάση τις δικές του απώλειες.
Η λογική απάντηση σε έναν ανοιχτό κανόνα είναι να καταγράψετε πού βρίσκεται το δικό σας όριο πριν συμβεί οτιδήποτε. Ένα σύντομο εσωτερικό πρότυπο ταξινόμησης, που εφαρμόζεται με συνέπεια και καταγράφεται, αποτελεί τόσο λειτουργικό βοήθημα όσο και απόδειξη καλής πίστης εάν ένας επόπτης ρωτήσει αργότερα γιατί δεν αναφέρθηκε ένα συγκεκριμένο περιστατικό.
Οι τρεις εκθέσεις και οι προθεσμίες τους
Η υποχρέωση αναφοράς είναι σταδιακή. Εντός 24 ωρών από την ενημέρωση για ένα σημαντικό συμβάν, υποβάλλετε έγκαιρη προειδοποίηση, αναφέροντας εάν το συμβάν υπάρχει υποψία ότι προκλήθηκε από παράνομες ή κακόβουλες πράξεις και εάν ενδέχεται να έχει διασυνοριακές επιπτώσεις. Εντός 72 ωρών υποβάλλετε την ειδοποίηση συμβάντος, η οποία ενημερώνει την έγκαιρη προειδοποίηση με μια αρχική αξιολόγηση του συμβάντος, τη σοβαρότητα και τις επιπτώσεις του και, όπου είναι διαθέσιμοι, τους δείκτες παραβίασης. Εντός ενός μηνός από την ειδοποίηση συμβάντος, υποβάλλετε την τελική έκθεση, η οποία καλύπτει μια λεπτομερή περιγραφή του συμβάντος, τη σοβαρότητα και τις συνέπειές του, τον τύπο απειλής ή την αιτία, τα μέτρα μετριασμού που εφαρμόστηκαν και, όπου είναι σχετικό, τις διασυνοριακές επιπτώσεις.

Εάν το περιστατικό εξακολουθεί να βρίσκεται σε εξέλιξη κατά τη λήξη του μήνα, υποβάλλετε αντ' αυτού μια έκθεση προόδου, ακολουθούμενη από την τελική έκθεση εντός ενός μήνα από την αντιμετώπιση του περιστατικού. Δύο μικρότερες προθεσμίες υπάρχουν παράλληλα με αυτό το πρόγραμμα. Οι πάροχοι υπηρεσιών εμπιστοσύνης αναφέρουν ένα περιστατικό που επηρεάζει την παροχή των υπηρεσιών εμπιστοσύνης τους εντός 24 ωρών αντί για 72. Και όταν ένα σημαντικό περιστατικό επηρεάζει τους αποδέκτες της υπηρεσίας σας, πρέπει να ενημερώσετε αυτούς τους αποδέκτες χωρίς αδικαιολόγητη καθυστέρηση για το περιστατικό και, όπου η απειλή το δικαιολογεί, για τα μέτρα ή τα διορθωτικά μέτρα που μπορούν να λάβουν οι ίδιοι.
Ποιος λαμβάνει την αναφορά σας
Υποβάλλετε την αίτηση μέσω της πύλης NCSC και η ειδοποίηση διαβιβάζεται από εκεί στην CSIRT που είναι υπεύθυνη για τον τομέα σας και στον επόπτη που τον επιβλέπει. Αυτό το ενιαίο σημείο εισόδου είναι μια σκόπιμη απλοποίηση: δεν χρειάζεται να επεξεργαστείτε την κατανομή των ευθυνών υπό πίεση χρόνου. Η ίδια η εποπτεία παραμένει τομεακή. Η Ολλανδική Αρχή Ψηφιακών Υποδομών ( Rijksinspectie Digitale Infrastructuur , RDI) εποπτεύει τις ψηφιακές υποδομές, τους ψηφιακούς παρόχους και το μεγαλύτερο μέρος της κεντρικής κυβέρνησης. Η Επιθεώρηση Ανθρώπινου Περιβάλλοντος και Μεταφορών (ILT) εποπτεύει τις αρχές ύδρευσης και τμήματα των μεταφορών. Η υγεία εμπίπτει στην Επιθεώρηση Υγείας και Φροντίδας Νέων (IGJ) και ο χρηματοπιστωτικός τομέας εποπτεύεται από την De Nederlandsche Bank και την Ολλανδική Αρχή Χρηματοπιστωτικών Αγορών. Η επιβεβαίωση του ποιος επόπτης καλύπτει τον τομέα σας και η καταγραφή των στοιχείων επικοινωνίας του στο σχέδιο συμβάντων σας είναι μια άσκηση πέντε λεπτών που είναι αδύνατο να γίνει καλά στις τρεις το πρωί.
Όπου επικαλύπτονται άλλα καθήκοντα υποβολής εκθέσεων
Ένα μεμονωμένο περιστατικό σπάνια ενεργοποιεί μια ενιαία υποχρέωση. Όταν το περιστατικό αφορά προσωπικά δεδομένα, ο ΓΚΠΔ εφαρμόζεται παράλληλα: μια παραβίαση προσωπικών δεδομένων πρέπει να κοινοποιείται στην Ολλανδική Αρχή Προστασίας Δεδομένων εντός 72 ωρών από την ημερομηνία που λαμβάνει γνώση της, εκτός εάν είναι απίθανο να οδηγήσει σε κίνδυνο για τα άτομα, και τα ίδια τα υποκείμενα των δεδομένων πρέπει να ενημερώνονται όταν ο κίνδυνος για τα δικαιώματα και τις ελευθερίες τους είναι υψηλός. Η υποχρέωση αυτή είναι ανεξάρτητη από την Ολλανδική Αρχή Προστασίας Δεδομένων, ισχύει για διαφορετική αρχή και αξιολογείται με βάση διαφορετικό όριο, και όταν το περιστατικό συνέβη σε έναν επεξεργαστή, η κατανομή ρόλων στη συμφωνία επεξεργασίας δεδομένων αποφασίζει ποιος ειδοποιεί ποιον, όπως ορίζει ο οδηγός μας για τον Γενικό Κανονισμό για την Προστασία Δεδομένων .
Οι χρηματοπιστωτικές οντότητες αποτελούν την κύρια εξαίρεση από το καθεστώς Cbw και όχι προσθήκη σε αυτό. Ο Νόμος για την Ψηφιακή Επιχειρησιακή Ανθεκτικότητα (DORA) περιέχει τους δικούς του κανόνες για τη διαχείριση κινδύνων ΤΠΕ και για την αναφορά σημαντικών συμβάντων που σχετίζονται με ΤΠΕ στην αρμόδια οικονομική εποπτική αρχή, και όπου αυτοί οι κανόνες είναι τουλάχιστον ισοδύναμοι, αντικαθιστούν τις αντίστοιχες υποχρεώσεις NIS2. Επομένως, μια τράπεζα ή ένας ασφαλιστής αναφέρει ένα σημαντικό συμβάν ΤΠΕ στην De Nederlandsche Bank ή στην Ολλανδική Αρχή για τις Χρηματοπιστωτικές Αγορές βάσει του DORA και καταχωρεί τις συμβατικές της ρυθμίσεις με τρίτους παρόχους ΤΠΕ στο μητρώο πληροφοριών που απαιτεί το DORA. Δεν επαναλαμβάνει αυτήν την αναφορά βάσει του Cbw. Οι πάροχοι δικτύων και υπηρεσιών ηλεκτρονικών επικοινωνιών έχουν δικά τους καθήκοντα ειδοποίησης συνέχειας βάσει του Νόμου περί Τηλεπικοινωνιών, και οι οργανισμοί που έχουν οριστεί ως κρίσιμες οντότητες αναφέρουν διακοπές βάσει του Wwke. Η χαρτογράφηση του ποιο από αυτά ισχύει για εσάς, πριν από ένα συμβάν, είναι το πιο χρήσιμο προπαρασκευαστικό βήμα που υπάρχει.
Τι συμβαίνει εάν δηλώσετε καθυστερημένα ή καθόλου
Οι εποπτικές αρχές στο πλαίσιο του Cbw διαθέτουν το συνηθισμένο διοικητικό σύνολο εργαλείων και ακόμη περισσότερα. Μπορούν να ζητήσουν πληροφορίες, να διατάξουν έλεγχο, να δώσουν δεσμευτικές οδηγίες, να επιβάλουν εντολή με επιβολή προστίμου ( last onder dwangsom ) και να επιβάλουν διοικητικό πρόστιμο. Το NIS2 απαιτεί από τα κράτη μέλη να θεσπίσουν μέγιστα πρόστιμα τουλάχιστον δέκα εκατομμυρίων ευρώ ή δύο τοις εκατό του παγκόσμιου ετήσιου κύκλου εργασιών για βασικές οντότητες, όποιο από τα δύο είναι υψηλότερο, και τουλάχιστον επτά εκατομμύρια ευρώ ή 1.4 τοις εκατό για σημαντικές οντότητες. Τα ολλανδικά μέγιστα όρια ορίζονται στο ίδιο το Cbw. Για τις βασικές οντότητες, η οδηγία επιτρέπει επίσης σε μια εποπτική αρχή, ως έσχατη λύση, να αναστείλει μια πιστοποίηση ή εξουσιοδότηση και να απαγορεύσει σε ένα άτομο να ασκεί διοικητικά καθήκοντα.
Η έκθεση δεν είναι μόνο διοικητική. Ένα περιστατικό που γίνεται δημόσια γνωστό ακολουθείται από ερωτήσεις από πελάτες και συμβατικούς αντισυμβαλλομένους, και μια καθυστερημένη ή ελλιπής αναφορά αποδυναμώνει τη θέση του οργανισμού σε οποιαδήποτε διαφορά που ακολουθεί. Η σημείωσή μας σχετικά με τις νομικές ευθύνες των διευθυντών και των εταιρειών εξηγεί πού βρίσκεται αυτή η έκθεση εντός του οργανισμού.
Δημιουργία μιας διαδικασίας που επιβιώνει από ένα πραγματικό περιστατικό
Οι προθεσμίες των 24 και 72 ωρών τηρούνται μόνο από οργανισμούς που έχουν αποφασίσει εκ των προτέρων ποιος κάνει τι. Μια λειτουργική διαδικασία ορίζει το άτομο που αξιολογεί ένα περιστατικό σε σχέση με το όριο αναφοράς, το άτομο που εγκρίνει την κοινοποίηση, το άτομο που την υποβάλλει και το άτομο που διατηρεί επαφή με την αρχή, με έναν ορισμένο αναπληρωτή για κάθε ρόλο, επειδή τα περιστατικά δεν σέβονται τις ώρες γραφείου. Το βήμα της αξιολόγησης θα πρέπει να βρίσκεται εντός των πρώτων δύο ωρών από την ανίχνευση. Η έγκαιρη προειδοποίηση πρέπει να συνταχθεί, να ελεγχθεί και να κατατεθεί εντός της πρώτης ημέρας.

Τα έτοιμα πρότυπα κάνουν τη διαφορά μεταξύ της τήρησης της 24ωρης προθεσμίας και της μη έγκαιρης παράλειψής της. Ένα πρότυπο έγκαιρης προειδοποίησης χρειάζεται την ώρα ανίχνευσης, την κατηγορία του συμβάντος, τα συστήματα που επηρεάζονται, το εάν υπάρχει υποψία κακόβουλης δραστηριότητας και το εάν είναι πιθανές διασυνοριακές επιπτώσεις, καθώς και μια επώνυμη επαφή. Το πρότυπο ειδοποίησης συμβάντος προσθέτει την αξιολόγηση της σοβαρότητας, το εύρος των επιπτώσεων, τον αριθμό των παραληπτών που επηρεάζονται, τους δείκτες παραβίασης και τα μέτρα περιορισμού που έχουν ήδη ληφθεί. Το πρότυπο τελικής αναφοράς καλύπτει το χρονοδιάγραμμα, την αιτία, τον πλήρη αντίκτυπο και τα μέτρα που έχουν ληφθεί. Διατηρήστε τα προσβάσιμα και εκτός σύνδεσης. Ένα συμβάν που καταστρέφει τα συστήματά σας θα καταστρέψει επίσης το wiki στο οποίο είναι αποθηκευμένα. Μια σύντομη νομική αναθεώρηση του σχεδίου αξίζει να ενσωματωθεί στη ροή εργασίας και οι δικηγόροι πληροφορικής μας είναι συνηθισμένοι να το κάνουν αυτό εντός μιας ώρας.
Το μητρώο τρίτων μερών ΤΠΕ αξίζει ξεχωριστής προσοχής. Ένα μεγάλο μέρος των περιστατικών που πρέπει να αναφέρονται προέρχεται από έναν προμηθευτή και η συμβατική υποχρέωση άμεσης ενημέρωσής σας, μαζί με το δικαίωμα στις τεχνικές πληροφορίες που χρειάζεστε για τη δική σας αναφορά, πρέπει να υπάρχει στο cloud ή στη σύμβαση του προμηθευτή πριν από το περιστατικό. Αυτό είναι ένα ζήτημα προμηθειών όσο και ένα ζήτημα ασφάλειας και ανήκει στις ευρύτερες υποχρεώσεις δέουσας επιμέλειας που διέπουν την αλυσίδα εφοδιασμού.
Εκπαίδευση και διακυβέρνηση
Οι διαδικασίες που βρίσκονται σε ένα έγγραφο αποτυγχάνουν. Το προσωπικό εκτός της ομάδας ασφαλείας πρέπει να αναγνωρίζει πώς μοιάζει ένα πιθανό περιστατικό, να γνωρίζει με ποιον να επικοινωνήσει οποιαδήποτε ώρα και να κατανοεί ότι δεν πρέπει να διερευνά μόνο του ή να διαγράφει τίποτα. Η ομάδα ασφαλείας πρέπει να γνωρίζει το πρότυπο ταξινόμησης και τη ροή εργασίας αρκετά καλά ώστε να τα εφαρμόζει υπό πίεση, πράγμα που στην πράξη σημαίνει ότι πρέπει να τα επαναλαμβάνει: μια άσκηση επί χάρτου που εκτελεί ένα ρεαλιστικό σενάριο από την ανίχνευση έως την τελική έκθεση αποκαλύπτει τα κενά που κρύβει μια γραπτή διαδικασία.
Σε επίπεδο διοικητικού συμβουλίου, το Cbw καθιστά τον κίνδυνο κυβερνοασφάλειας ένα μόνιμο ζήτημα και όχι ένα περιστασιακό. Το διοικητικό όργανο εγκρίνει τα μέτρα διαχείρισης κινδύνου και πρέπει να εκπαιδευτεί. Θα πρέπει να λαμβάνει τακτική ενημέρωση για τα περιστατικά, τις αναφορές που υποβάλλονται και τις απαντήσεις που λαμβάνει από τις αρχές, και ένα συγκεκριμένο στέλεχος θα πρέπει να είναι υπεύθυνο για τη συμμόρφωση με τις αναφορές. Η πρακτική μας όσον αφορά τη συμμόρφωση με τους κανονισμούς βοηθά τους οργανισμούς να εφαρμόσουν αυτήν τη διακυβέρνηση και να την δοκιμάσουν πριν το κάνει ένας επόπτης.
Τι να κάνω μετά
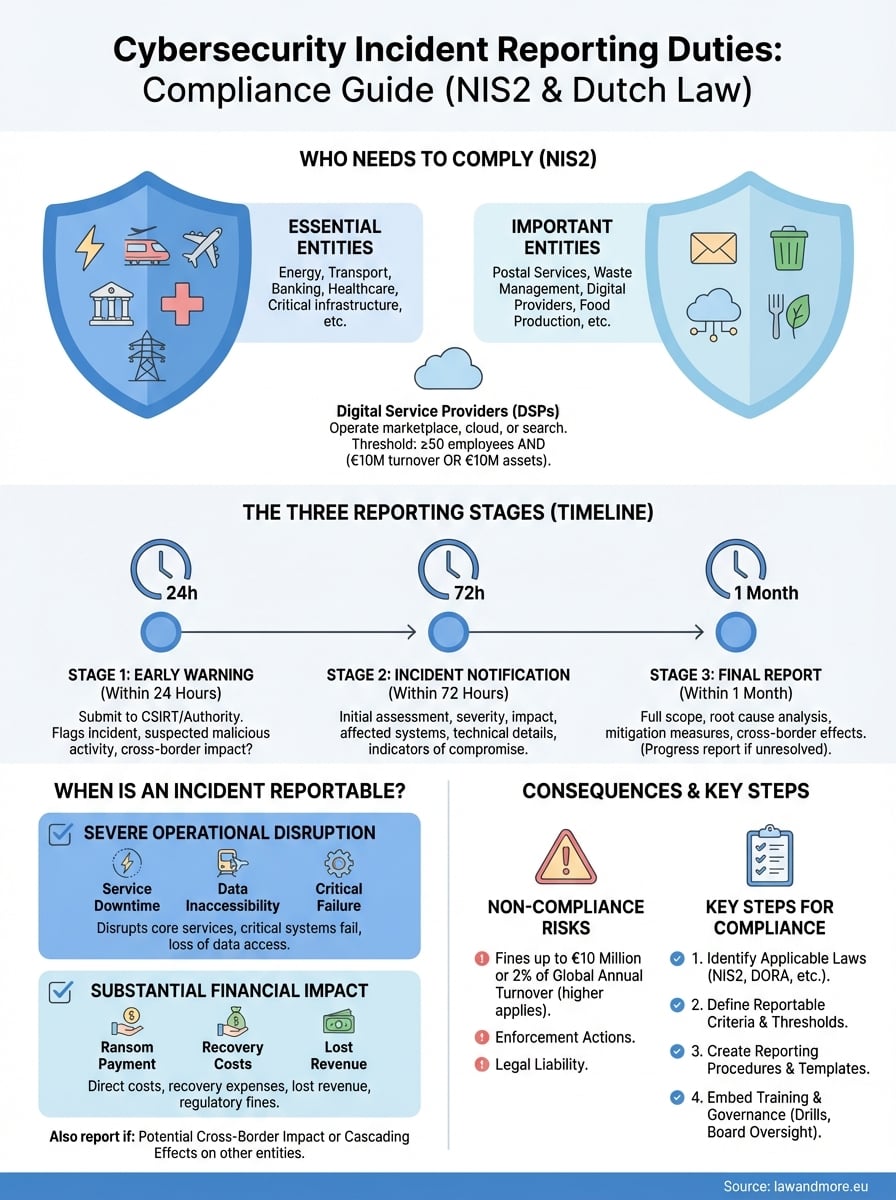
Τρία πράγματα καθορίζουν εάν ένας οργανισμός πληροί τις υποχρεώσεις αναφοράς περιστατικών στον κυβερνοχώρο: η γνώση του εάν εμπίπτει στον Νόμο περί Αναφοράς Περιστατικών στον Κυβερνοχώρο και εάν είναι εγγεγραμμένος στο NCSC, η ύπαρξη γραπτού ορίου για το τι θεωρείται σημαντικό και η ύπαρξη ενός κατονομαζόμενου ατόμου ικανού να υποβάλει έγκαιρη προειδοποίηση εντός 24 ωρών οποιαδήποτε ώρα της ημέρας. Όλα τα υπόλοιπα προκύπτουν από αυτά τα τρία. Ελέγξτε πρώτα την εγγραφή, επειδή είναι η μόνη υποχρέωση που έχει ήδη εκπληρωθεί για οργανισμούς που δεν την έχουν εκπληρώσει και είναι το πιο εύκολο να την επαληθεύσει ένας επόπτης.
Law & More συμβουλεύει οργανισμούς σχετικά με το πεδίο εφαρμογής του Νόμου περί Κυβερνοασφάλειας, σχετικά με τη σύνταξη διαδικασιών αναφοράς συμβάντων και ρητρών προμηθευτών, καθώς και σχετικά με τον χειρισμό μιας αναφοράς και της εποπτικής αλληλογραφίας που ακολουθεί. Όταν ένα συμβάν αφορά επίσης προσωπικά δεδομένα, αλυσίδα εφοδιασμού ή συμβατική διαφορά, μπορούμε να εξετάσουμε αυτά τα σκέλη μαζί και όχι με τη σειρά. Εάν δεν είστε σίγουροι εάν ο οργανισμός σας εμπίπτει στον Νόμο, αυτό είναι το ερώτημα που πρέπει να διευθετηθεί πρώτα και θα χαρούμε να το απαντήσουμε.